Security Lepas Launch App: Chapter Sebenar Bermula Selepas Deploy
Published:
Updated:
Ramai founder rasa momen paling susah ialah siapkan app dan launch ke production.
UI dah cantik. Flow dah test. Demo client pun smooth. Semua nampak ready.
Tapi realitinya, launch bukan end-of-the-risk. Launch hanyalah permulaan kepada bab baru yang ramai orang tak nampak:
Security under real internet traffic.
Bila app anda live, anda bukan lagi berdepan QA tester atau internal team.
Anda sedang berdepan dengan seluruh internet.
Masa Development, Dunia Nampak Tenang
Semasa app masih di local atau staging:
- Tiada bot scan domain anda
- Tiada brute force attempt
- Tiada random exploit request
- Tiada crawler pelik test vulnerability lama
- Tiada traffic spike mengejut
Sebab itu ramai founder rasa:
"System ni stabil dah."
Stabil dalam environment sendiri, ya.
Belum tentu stabil bila pintu dibuka kepada public.
Lepas Launch, Ada Mata Yang Anda Tak Nampak
Sebaik je domain live, akan ada sistem automatik di internet yang mula scan website anda.
Mereka cuba cari:
- login page terdedah
- endpoint lama
- WordPress path walaupun anda bukan WordPress
- SQL injection attempt
- XSS payload
- file upload loophole
- exposed admin panel
- known CVE exploit path
Mereka bukan semestinya target anda secara personal.
Mereka target semua orang.
Siapa lemah, dia kena dulu.
Bila Berjaya Tembus?
Kalau berjaya masuk:
- database bocor
- server digunakan untuk spam
- crypto miner dipasang
- data customer dicuri
- system down
- reputasi rosak
Dan kadang-kadang...
baru owner tahu bila customer complain.
Atau lebih teruk:
nama syarikat naik berita.
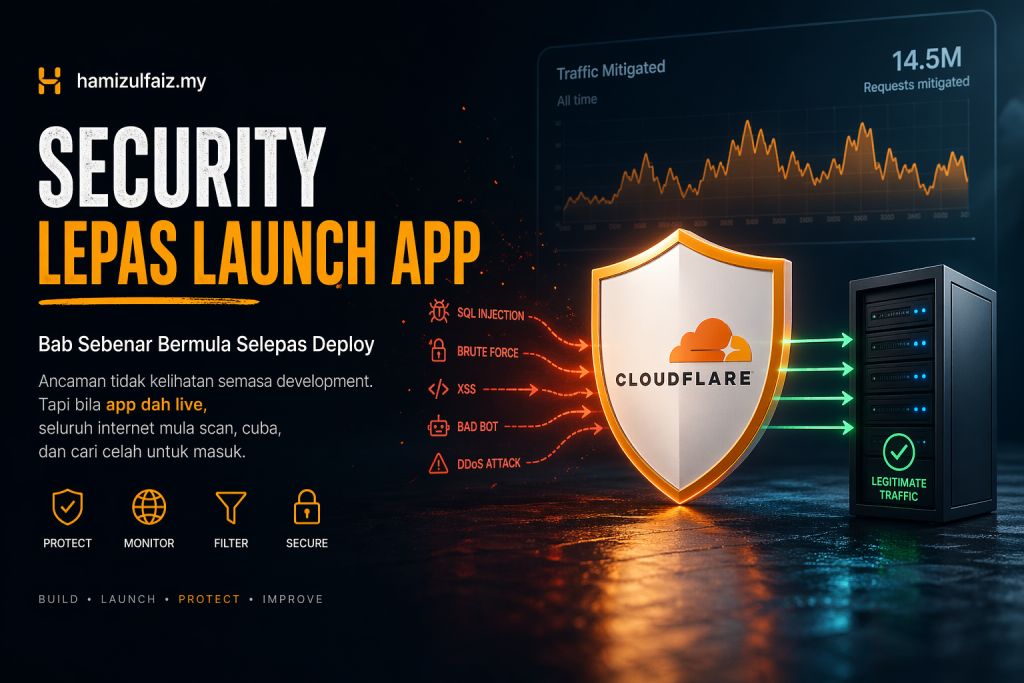
Kenapa Cloudflare Penting Di Hadapan Server
Bagi saya, letak Cloudflare depan infra bukan “nice to have”.
Ia mandatory layer untuk production software.
Cloudflare bantu tapis benda yang server anda tak patut layan dari awal:
- bot traffic
- suspicious request
- rate abuse
- DDoS attempt
- exploit signature known patterns
- IP reputation filtering
- WAF rules
Maksudnya server anda fokus kepada traffic sebenar, bukan sampah internet.
Contoh Traffic Yang Berjaya Dihalang
Kadang2 owner tak sedar berapa banyak benda pelik datang setiap hari.
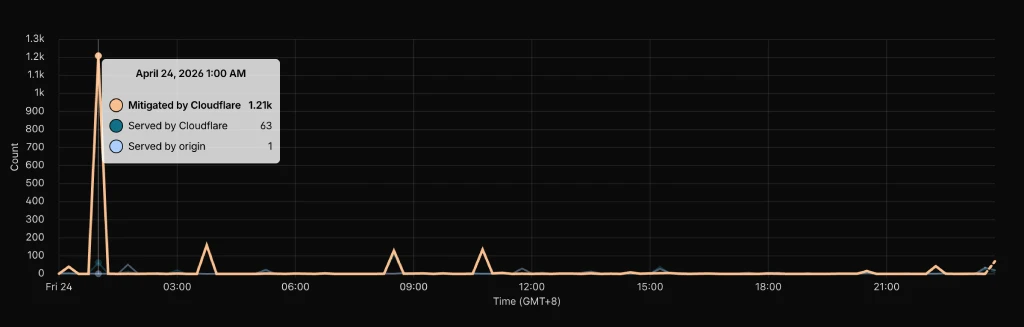
Chart macam ni selalu buka mata founder:
Rupanya ramai cuba masuk, cuma kita tak perasan.
website ni tak banyak traffic pun, max sehari mungkin dalam 100-200 visit.
Contoh Request Jahat Yang Cuba Masuk
Bila tengok log, baru nampak pattern sebenar.
Random path, script injection, probing admin route, strange payload.
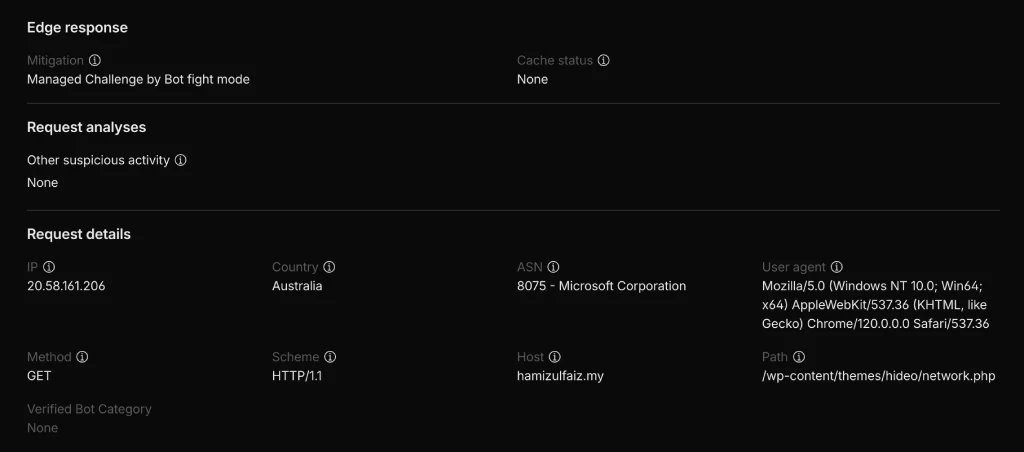
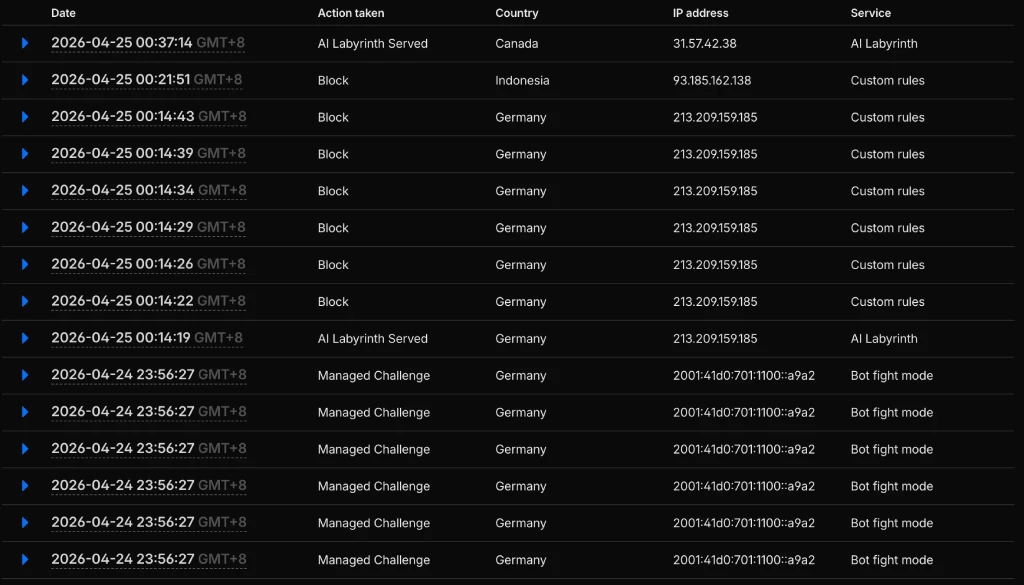
Inilah benda yang berlaku diam-diam setiap hari pada website live.
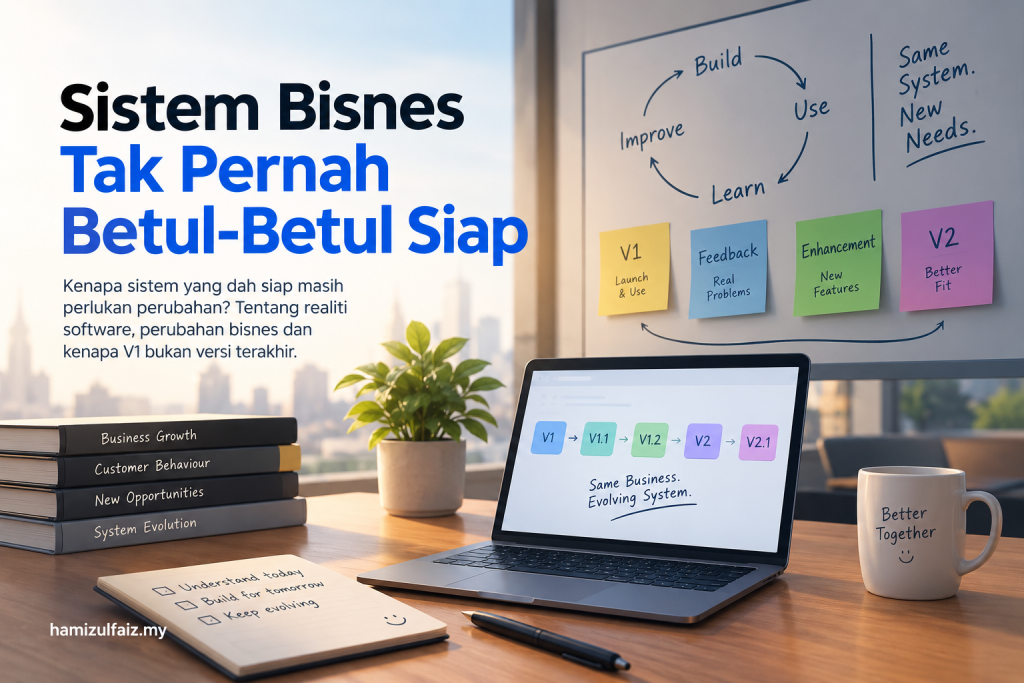
Security Bukan Produk Sekali Siap
Ramai orang treat software macam renovation rumah.
Siap pasang, terus tinggal.
Hakikatnya software ialah benda hidup:
- perlu monitor
- perlu patch
- perlu update dependency
- perlu review logs
- perlu improve rules
- perlu backup & recovery plan
Sebab itu saya pernah tulis tentang mindset ini:
Software bukan bina sekali, tinggal sampai mati
Founder Kena Faham Satu Benda
Kalau anda jual produk, customer nilai:
- boleh guna atau tidak
- laju atau tidak
- selamat atau tidak
Bila data bocor, customer tak kisah alasan teknikal.
Mereka cuma nampak:
“Company ni tak jaga sistem.”
Minimum Setup Yang Saya Cadang Untuk App Production
Kalau baru launch, at least ada:
- Cloudflare proxy aktif
- WAF rules basic
- SSL proper
- strong admin password + 2FA
- server update routine
- database backup harian
- monitoring alert
- rate limit login/API
- hidden admin route bila sesuai
Simple setup ini pun beza besar. (nampak simple, tapi banyak planning dan architecture)
Penutup
Ramai founder stress sebelum launch.
Saya faham.
Tapi selalunya cabaran sebenar datang selepas launch.
Bila app dah live, anda bukan hanya urus customer. Anda juga urus internet.
Dan internet tidak tidur.